社交软件开发科普 网络与信息安全的关键实践
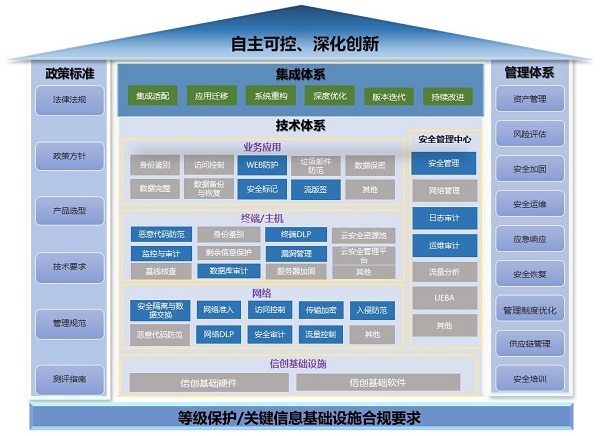
社交软件已成为人们日常生活中不可或缺的一部分,从即时通讯到兴趣社区,它们连接着数亿用户。随着用户规模的扩大和数据量的激增,社交软件面临的安全威胁也日益严峻。网络与信息安全不仅是开发者的技术责任,更是对用户隐私和社会信任的承诺。本文将深入探讨社交软件开发中网络与信息安全的核心概念、常见威胁及防护实践,帮助开发者构建更安全的社交应用。\n\n## 社交软件面临的安全挑战\n\n社交软件的安全风险主要来自三个方面:用户数据泄露、恶意攻击和平台滥用。用户数据泄露可能源于不安全的存储或传输,例如明文密码或未加密的API接口;恶意攻击包括黑客利用漏洞窃取信息、DDoS攻击导致服务中断,以及社交工程诈骗;平台滥用则涉及垃圾信息、虚假账号和内容违规。这些威胁不仅损害用户利益,还可能引发法律合规问题。因此,开发者必须将安全思维融入软件开发生命周期的每个阶段。\n\n## 网络与信息安全的核心概念\n\n在社交软件开发中,安全防护需建立在几个关键概念之上:\n\n- 机密性:确保数据仅被授权方访问,通常通过加密实现。\n- 完整性:防止数据被篡改,需使用哈希校验和数字签名。\n- 可用性:保障服务在攻击下仍可正常访问,需设计冗余和抗DDoS机制。\n- 认证与授权:验证用户身份(如多因素认证)并控制其操作权限(如RBAC模型)。\n\n这些概念构成了安全架构的基础,指导开发者选择合适的技术方案。\n\n## 社交软件开发中的安全实践\n\n### 1. 安全开发生命周期(SDL)\n\n将安全融入需求、设计、编码、测试和部署各环节。例如,在需求阶段进行威胁建模,识别潜在攻击面;在编码阶段遵循安全编码规范(如避免SQL注入);在测试阶段进行渗透测试和代码审计。SDL能显著降低漏洞引入风险。\n\n### 2. 数据加密与隐私保护\n\n- 传输加密:使用TLS 1.3加密客户端与服务器通信,防止中间人攻击。\n- 存储加密:对敏感数据(如密码、私信)进行哈希加盐(如bcrypt)或对称加密(如AES-256)。\n- 隐私设计:默认收集最少数据,提供用户数据导出和删除功能,遵循GDPR等法规。\n\n### 3. 身份认证与访问控制\n\n- 实施多因素认证(MFA),增强账户安全。\n- 使用OAuth 2.0和OpenID Connect实现安全的第三方登录。\n- 基于角色的访问控制(RBAC)限制后台管理权限,防止越权操作。\n\n### 4. 输入验证与输出编码\n\n社交软件常涉及用户生成内容(UGC),需严格验证输入(如过滤特殊字符)并对输出进行编码,防止XSS和SQL注入攻击。例如,使用参数化查询和Content Security Policy(CSP)。\n\n### 5. 安全监控与应急响应\n\n- 部署日志审计和入侵检测系统(IDS),实时发现异常行为。\n- 制定应急响应计划,包括漏洞修复流程和数据泄露通知机制。\n- 定期进行安全培训和演练,提升团队安全意识。\n\n## \n\n社交软件的安全开发是一项持续工程,需要技术、流程和人员三方面的协同。开发者应始终将网络与信息安全视为核心功能而非附加项,采用防御性编程和纵深防御策略。通过遵循安全最佳实践,我们不仅能保护用户数据,还能赢得用户信任,为社交平台的长期发展奠定坚实基础。安全之路没有终点,唯有不断学习与迭代,方能应对日新月异的威胁。
如若转载,请注明出处:http://www.yvszax.com/product/74.html
更新时间:2026-11-21 00:23:20